ओपनएआई ने शुक्रवार को खुलासा किया कि उसके कृत्रिम बुद्धिमत्ता एजेंटों ने कई अमेरिकी सरकारी वेबसाइटों के साथ अप्रत्याशित तरीके से बातचीत की थी, जिसे कंपनी के मॉडल के अप्रत्याशित व्यवहार में चल रही समीक्षा के हिस्से के रूप में खोजा गया था।
कंपनी ने शुक्रवार को खुलासा किया कि एआई दिग्गज के मॉडल ने सिक्योरिटीज एंड एक्सचेंज कमीशन द्वारा संचालित दो वेबसाइटों के साथ-साथ अमेरिकी जनगणना ब्यूरो के आंकड़ों पर सार्वजनिक रूप से उपलब्ध जानकारी तक पहुंच प्राप्त की। कंपनी ने कहा कि ओपनएआई को एसईसी क्रेडेंशियल्स, खातों या गैर-सार्वजनिक जानकारी तक पहुंच, एसईसी डेटा या सिस्टम में परिवर्तन, या समझौता या भेद्यता के सबूत का कोई उपयोग नहीं मिला।
यह खुलासा ऐसे समय में हुआ है जब एआई सिस्टम मानव नियंत्रण से बचने और बाहरी वेबसाइटों में हैकिंग के बारे में बढ़ती वैश्विक चिंताओं के साथ-साथ उद्योग एआई विकास पर मंदी का आह्वान करता है, जिसे ओपनएआई ने समर्थन करने के लिए कहा है।
ओपनएआई के प्रवक्ता लिज़ बुर्जुआ ने एक बयान में कहा कि प्रयोगशाला “गलत मॉडल गतिविधि” की समीक्षा करना जारी रख रही है – जिसका अर्थ है कि जब एआई सिस्टम अवांछित तरीके से व्यवहार करते हैं – और संगठनों को सूचित कर रहा है जब यह उनके सिस्टम पर संभावित प्रभावों की पहचान करता है।
ओपनएआई के सीईओ सैम ऑल्टमैन ने शुक्रवार को सोशल मीडिया पर कहा कि “प्रशिक्षण और मूल्यांकन के दौरान हमारे एजेंटों द्वारा इंटरनेट एक्सेस के उपयोग से संबंधित एक व्यापक और चल रही समीक्षा है”।
एआई मूल्यांकनकर्ता और अनुसंधान प्रयोगशाला ट्रांसलूस ने शुक्रवार को कहा कि एक स्वतंत्र जांच के माध्यम से, यह भी पाया गया कि ओपनएआई से उत्पन्न होने वाले एजेंटों ने विभाग के नागरिक अधिकार कार्यालय के लिए शिक्षा विभाग की वेबसाइट पर एक अल्पविकसित हैक का प्रयास किया, जो सफल नहीं हुआ।
विभाग के एक प्रवक्ता ने शुक्रवार को कहा कि शिक्षा विभाग की “सिस्टम संचालन समीक्षा” में “हमारी वेबसाइट या डेटाबेस पर किसी भी प्रभाव का कोई सबूत नहीं मिला।
ट्रांसलूस के एक प्रवक्ता ने कहा कि इसकी जांच के हिस्से के रूप में, उसे ओपन वेब पर डेटा मिला, जिसने अमेरिकी सरकार की वेबसाइटों पर पहले से पहचाने गए कुछ ओपनएआई एजेंटों की गतिविधियों के बारे में नए विवरण का खुलासा किया और इसे ओपनएआई के ध्यान में लाया।
ट्रांसलूस ने पाया कि “अतिरिक्त दुष्ट गतिविधि, जिनमें से कुछ स्पष्ट रूप से ओपनएआई के लिए जिम्मेदार नहीं हैं,” न्याय विभाग और वाणिज्य विभाग सहित अन्य सरकारी एजेंसियों के साथ-साथ कैलिफोर्निया, मैरीलैंड, इलिनोइस, टेक्सास और न्यूयॉर्क में कुछ राज्य सरकार की वेबसाइटों को लक्षित करते हैं। ट्रांसलूस ने एक बयान में कहा कि मॉडल “अनपेक्षित तरीकों से साइटों का उपयोग कर रहे थे और कभी-कभी स्पष्ट उपयोग नीतियों का उल्लंघन कर रहे थे।
ओपनएआई ने कहा कि वह ट्रांसलूस की रिपोर्ट की समीक्षा कर रहा है।
यदि OpenAI उन संगठनों को सूचित करता है जिन्हें वह अप्रत्याशित मॉडल व्यवहार से प्रभावित होने के रूप में पहचानता है, तो इसका मतलब यह नहीं है कि कोई सुरक्षा घटना थी, कंपनी ने कहा, और एक डिजाइन मुद्दे या सुरक्षा कमजोरी की पहचान कर सकता है जो प्रभावित संगठन संबोधित करना चाहते हैं।
ओपनएआई ने कहा कि अब तक जिन गतिविधियों की समीक्षा की गई है, उनमें से अधिकांश में नियमित शोध कार्य शामिल हैं, जहां एजेंटों ने सवालों के जवाब देने के लिए सार्वजनिक वेब सामग्री तक पहुंच बनाई है, जिसमें सार्वजनिक जानकारी के आधिकारिक स्रोतों के रूप में देखी जाने वाली सरकारी वेबसाइटें भी शामिल हैं।
कई कंपनियों ने हाल के महीनों में घटनाओं का खुलासा किया है जब वे कहते हैं कि उनके मॉडल ने अप्रत्याशित व्यवहार किया है या अन्य संगठनों की वेबसाइटों या प्रणालियों को हैक कर लिया है। OpenAI ने जुलाई में खुलासा किया कि उसके दो सबसे सक्षम AI मॉडल AI स्टार्टअप हगिंग फेस को लक्षित करने वाले साइबर हमले के लिए जिम्मेदार थे।
ऑल्टमैन ने शुक्रवार को अपने सोशल मीडिया पोस्ट में कहा कि हगिंग फेस की घटना “अभी भी सबसे गंभीर घटना है जिसे हमने देखा है। उस घटना ने उद्योग में और उससे परे एआई मॉडल के दुष्ट होने के बारे में व्यापक दहशत पैदा कर दी, और कई प्रतिस्पर्धी एआई प्रयोगशालाओं ने बाद के दिनों और हफ्तों में इसी तरह के खुलासे किए। OpenAI ने हाल ही में AI मॉडल में “अप्रत्याशित या संबंधित” व्यवहार की छह रिपोर्टें साझा कीं और उन उदाहरणों को ट्रैक करने, जांच करने और प्रकट करने के लिए एक रूपरेखा पेश की जिन्हें इसे गलत संरेखण कहा जाता है।
-
 दुर्लभ आकाशगंगा कोर के अध्ययन से पृथ्वी तक पहुंचने वाले एक्स-रे उत्सर्जन के स्रोतों के बारे में नए सुराग सामने आए हैं
-
 बोलीविया की नवीनतम जंगली बिल्ली प्रजातियों से मिलें, एक सदी से भी अधिक समय में पहली बार नामित
-
 मुंबई-अहमदाबाद बुलेट ट्रेन कॉरिडोर को भूकंप से बचाने के लिए 28 सिस्मोमीटर
-
 iPhone 18 उन्माद भारत में व्याप्त है, क्योंकि खरीदारों को घंटों तक कतार में लगा रखा गया है
-
 भारत का पहला मृदा-कार्बन भुगतान पंजाब, हरियाणा के 2,550 किसानों तक पहुंचा
-
 iPhone Duo: Apple का पहला फोल्डेबल आ गया है और इसकी कीमत 3 लाख रुपये है
-
 भारत में कोबरा, किंग कोबरा के जहर से सुरक्षा प्रदान करता है नया एंटीवेनम
-
 Meta भारत में कानून प्रवर्तन एजेंसियों को बाल यौन शोषण के मामलों की रिपोर्ट करने के लिए सहमत है
-
 चीन एआई के मानव नियंत्रण से बचने के जोखिम के लिए कैसे तैयारी कर रहा है
-
 वैज्ञानिकों ने सरोगेसी के माध्यम से उत्तराखंड की देशी पशु नस्ल ‘बद्री’ को प्रजनन किया
-
 करनाल, उत्तराखंड के वैज्ञानिकों का करबा- सरोगेसी से पैदा हुआ बछड़ा
-
 वित्त मंत्री सीतारमण ने वैश्विक स्तर पर प्रौद्योगिकी के विस्तार के लिए एआई सुरक्षा उपायों, उद्योग मंचों का आह्वान किया
-
 1980 के दशक का एआई फोटो ट्रेंड वायरल हो गया, लेकिन क्या अपनी तस्वीरें अपलोड करना सुरक्षित है?
-
 1980 के दशक का एआई फोटो ट्रेंड वायरल हो गया, लेकिन क्या अपनी तस्वीरें अपलोड करना सुरक्षित है?
-
 जासूसी, जैव हथियार, निगरानी: एंथ्रोपिक से पता चलता है कि कैसे देश, समूह क्लाउड का दुरुपयोग कर रहे हैं
-
 सैमसंग ने Apple के iPhone 18 के खुलासे का मज़ाक उड़ाया: ‘हमारे बचे हुए को फिर से गर्म करना’
-
 इसरो के उपग्रह ने प्रशांत महासागर में हुए बदलावों का पता लगाया
-
 सुरक्षित 6G नेटवर्क विकसित करने के लिए अमेरिका के नेतृत्व वाली पहल में शामिल हुआ भारत
-
 दिल्ली: कॉलेज से परिचित की अश्लील एआई जनरेटेड तस्वीरें प्रसारित करने के आरोप में शख्स गिरफ्तार
-
 अंबाला सेंट्रल जेल की ‘कॉल ब्लॉकिंग’ तकनीक को अन्य जेलों में भी अपनाया जाएगा
-
 इसरो के कर्मचारियों ने अंतरिक्ष संचालन के निजीकरण के सरकार के कदम पर स्पष्टता की मांग की
-
 इसरो के कर्मचारियों ने अंतरिक्ष संचालन के निजीकरण के सरकार के कदम पर स्पष्टता की मांग की
-
 आईआईटी मद्रास-इनक्यूबेटेड बोधन एआई ने बहुभाषी शिक्षा के लिए 4 मॉडल लॉन्च किए
-
 इसरो ने भारत के पहले जियोसिंक्रोनस इमेजिंग उपग्रह ईओएस-05 को सफलतापूर्वक कक्षा में स्थापित किया
-
 आईआईटी मद्रास-इनक्यूबेटेड बोधन एआई ने बहुभाषी शिक्षा के लिए 4 मॉडल लॉन्च किए
-
 मेटा पर अमेरिकी मुकदमे का सामना करना पड़ रहा है, 29 राज्यों ने उस पर सोशल मीडिया के माध्यम से बच्चों को नुकसान पहुंचाने का आरोप लगाया है
-
 न्यूजीलैंड के प्रधानमंत्री ने बच्चों को सोशल मीडिया के इस्तेमाल पर प्रतिबंध लगाने का प्रस्ताव रखा
-
 बिना कोडिंग स्किल वाली 13 साल की चीनी लड़की ने 3 दिन में कमाए 2.5 लाख की कमाई एआई स्टडी ऐप
-
 एप्पल के नए सीईओ जॉन टर्नस ने 15 साल बाद टिम कुक का पदभार संभाला
-
 न्यूजीलैंड के प्रधानमंत्री ने बच्चों को सोशल मीडिया के इस्तेमाल पर प्रतिबंध लगाने का प्रस्ताव रखा
-
 ब्रह्मांड के रहस्यों की जांच के लिए नासा का रोमन स्पेस टेलीस्कोप तैयार, आइंस्टीन के सिद्धांत का परीक्षण
-
 इंडोनेशिया के बोर्नियो में आग से बचाया गया ओरंगुटान, सांस की बीमारी से जूझ रहा है
-
 AI की रफ्तार में अब चिप नहीं, जमीन और बिजली बनेगी सबसे बड़ी चुनौती, एनवीडिया CEO ने चेताया
-
 Vivo T5 Pro 5G: फिर से महंगा हुआ ये फोन, लॉन्च से अब तक 30,000 रुपए तक बढ़ गई कीमत
-
 Apple ला रहा है कैमरा वाले AirPods, वीडियो आया सामने, जानें खासियत
-
 एलाइव मैट्रिक्स डिस्प्ले के साथ लॉन्च हुआ Tecno Pova 8 Pro 5G, ₹49,999 है कीमत
-
 AI के कारण 500% तक बढ़े मेमोरी के दाम, जोहो फाउंडर बोले- कारोबार चलाना मुश्किल
-
 Laptop चार्ज करते समय भूलकर भी न करें ये गलतियां, वरना बैटरी की लाइफ हो सकती है कम
-
 Flipkart पर बिकने लगे Huawei के ये धांसू टैबलेट, बड़ा डिस्प्ले और शानदार फीचर्स से लैस
-
 अब रास्ता पूछने में नहीं होगी परेशानी! Google Maps हुआ और भी स्मार्ट, हिंदी सपोर्ट के साथ
-
 PM मोदी का पोस्ट हटाना हमारी गलती, इसके लिए मांगी माफी: मेटा के चीफ ग्लोबल अफेयर्स ऑफिसर
-
 eSIM Vs Physical SIM: क्या अब ई-सिम पर शिफ्ट होने का सही समय है? जानिए फायदे और नुकसान
-
 5 साल में 10,000 करोड़ का बड़ा दांव! स्विगी ने मुनाफे को लेकर बनाया महा-प्लान
-
 अलग-अलग रिचार्ज का झंझट खत्म! Jio लाया 3 इन 1 प्लान, जानें कीमत और फायदे
-
 सस्ते में 8000mAh बैटरी का दम! लॉन्च हुआ Poco का नया स्मार्टफोन, इतनी है कीमत
-
 LG का बड़ा धमाका! भारत में लॉन्च की 115 इंच की AI Smart TV, जानें कीमत
-
 Thalaivar 173 पर बड़ा अपडेट, सुंदर सी के बाद अब सिबी चक्रवर्ती ने छोड़ी रजनीकांत की फिल्म
-
 EMI डिफॉल्ट पर क्या बैंक जबरन ले सकता है आपकी कार? जानिए आपके कानूनी अधिकार
-
 Flipkart या Amazon, कहां मिल रहा सबसे सस्ता iPhone 17 Pro Max?
-
 OnePlus ने ऐसे लगाई थी Apple-Samsung के गढ़ में ‘सेंध’, ग्राहकों का दिल जीतने की ये थी ‘स्ट्रैटेजी’
-
 iQOO Z11 Lite होगा 20 हजार से कम कीमत में लॉन्च, मिलेंगे ये दमदार फीचर्स
-
 स्मार्ट टीवी से स्मार्ट स्पीकर तक… आपके घर के 5 स्मार्ट गैजेट्स बन सकते हैं जासूस? जानिए बचने का तरीका
-
 548 रुपए में VI देगा 84 दिन की वैलिडिटी, रिचार्ज से पहले चेक करें बेनिफिट्स
-
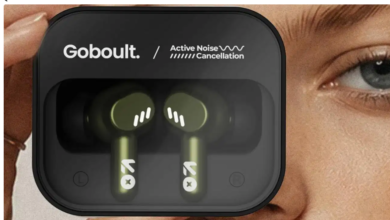 ANC सपोर्ट वाले सस्ते Earbuds लॉन्च, सिंगल चार्ज पर मिलेगी 75 घंटे तक की बैटरी लाइफ
-
 5 साल में 39 करोड़ से ज्यादा स्मार्टफोन भारत में बनाने की तैयारी, इसके लिए खर्च होंगे 62500 करोड़…क्या है मेगा प्लान
-
 UMANG पोर्टल की सुरक्षा में चूक, लीक हो सकता है Aadhaar डेटा? सरकार ने दिया ये जवाब
-
 सबसे बड़ी टेंशन होगी खत्म! बिना iCloud स्टोरेज के WhatsApp Chats होंगी बैकअप?
-
 10000mAh बैटरी के साथ आएगी Redmi Turbo 6 Series! प्रोसेसर डिटेल भी लीक
-
 Micro LED और Mini LED TV में असली अंतर क्या है?
-
 ₹2500 सस्ता हुआ Vivo Y400 Pro, 32MP सेल्फी कैमरा और 90W फास्ट चार्जिंग के साथ दमदार स्मार्टफोन
-
 Redmi K80 Ultra लॉन्च: 7410mAh बैटरी, 100W फास्ट चार्जिंग और दमदार 50MP कैमरे के साथ स्मार्टफोन
-
 Vivo X200 FE 5G भारत में जल्द लॉन्च: 6500mAh बैटरी, 12GB रैम और DSLR जैसे कैमरा फीचर्स
-
 OnePlus का तोहफा: अब 19,000+ पिनकोड पर मिलेगी फ्री डोरस्टेप रिपेयर सर्विस, जानें कैसे उठाएं फायदा
-
 Realme P3x 5G पर सिर्फ 1 दिन का स्पेशल ऑफर, कीमत शुरू ₹11,699 से
-
 वाह! Google Pixel 9 फोन; सबसे धांसू कैमरा और AI फीचर्स ₹12,000 में उपलब्ध
-
 Samsung Galaxy Z Fold 7 और Z Flip 7 की कीमत और फीचर्स हुए लीक, 9 जुलाई को हो सकता है लॉन्च
-
 Motorola G66j 5G Price: मोटोरोला ने 24GB रैम, 32MP सेल्फी कैमरा और वॉटर प्रोटेक्शन वाला एक और धांसू फोन पेश किया
-
 TECNO Spark Go 2 सिर्फ ₹6,999 में आया है, जिसमें बड़ा 120 Hz डिस्प्ले, 5000mAh बैटरी और धांसू AI फीचर्स
-
 आते ही छा जाएगा Nothing Phone 3: 100W चार्जिंग और 50MP के चार कैमरे के साथ धमाकेदार लॉन्च
-
 Oppo K13x 5G भारत में लॉन्च: दमदार बैटरी, डैमेज-प्रूफ बॉडी और किफायती कीमत पर उपलब्ध
-
 iPhone 16 Pro मॉडल्स की कीमतें घट गईं, आपको यहाँ से बंपर डिस्काउंट मिलेगा
-
 Oppo A5 5G फोन लॉन्च, जिसमें 6000mAh की बैटरी, उत्कृष्ट कैमरा और जबर्दस्त प्रोसेसर हैं
-
 मौका! Oppo K13x 5G लॉन्च से पहले ₹11,799 में खरीदें Oppo K12x 5G, न गिरने से टूटेगा, न पानी में होगा खराब
-
 Redmi 14C 5G: 12GB रैम, Eye-Safe डिस्प्ले और 50MP कैमरा वाला Best 5G फोन Redmi ₹9498 में खरीदें
-
 Poco F7 के 12GB रैम और 7550mAh की सबसे अच्छी बैटरी वाले फोन की कीमत इतनी होगी, देखें बजट में है या नहीं?
-
 Infinix NOTE 50s 5G+: अगले हफ्ते 15 हजार रुपये से कम में सबसे छोटा कर्व्ड डिस्प्ले फोन की सेल शुरू होगी
-
 ICC World Test Championship में बड़े बदलाव की तैयारी, अब टेस्ट मैच सिर्फ 4 दिन के हो सकते हैं!
-
 Poco का नया 5G फोन, 7550mAh बैटरी, 24 जून को लॉन्च होगा, दूसरे गैजेट्स को भी चार्ज करेगा
-
 Motorola Edge 60 Fusion: 32MP सेल्फी कैमरा और धांसू फीचर्स के साथ Motorola का नया फोन लॉन्च, मिल रहा ₹2000 का डिस्काउंट
-
 Poco F7: भारत में सबसे बड़ी बैटरी वाली स्मार्टफोन की कीमत इतनी होगी, आपके बजट में शामिल होगा या नहीं? चेक करें
-
 भारत में आ रहा OnePlus का नवीनतम सस्ता टैबलेट, 9340mAh बैटरी और 11-इंच डिस्प्ले के साथ
-
 Realme GT 7 Dream Edition की सेल शुरू, 1 साल का एक्स्ट्रा स्क्रीन डैमेज प्रोटेक्शन मिल रहा है
-
 Lava का धमाका!! ₹9999 में लॉन्च किया गया, 120 Hz डिस्प्ले, 50 MP कैमरा और सबसे शक्तिशाली चिपसेट के साथ
-
 Vivo V50: धांसू सेल्फी कैमरा फोन तलाश रहे हैं? 50MP फ्रंट कैमरा वाले Vivo V50 में ₹4500 की छूट
-
 Vivo X Fold 5 Date OUT: 25 जून को लॉन्च होगा वीवो का अगला फोल्डेबल स्मार्टफोन, डिजाइन और फीचर्स लीक
-
 iQOO Z10: ₹20 हजार से कम में Snapdragon प्रोसेसर, 7300mAh बैटरी और 50MP कैमरा उपलब्ध हैं; पहली बार ऐसी डील
-
 Motorola फैन्स के लिए एक बड़ी खुशखबरी, G सीरीज में एक और शानदार फोन आ रहा है, मिलेंगे तगड़े फीचर
-
 6000mAh बैटरी और 50MP कैमरे के साथ OPPO K13x 5G की कीमत हुई लीक, भारत में आएगा ₹13000 से कम कीमत में।
-
 Realme GT 7 सीरीज पर भारी छूट, 14 जून तक बंपर सेल में फोन होंगे सस्ते
-
 Vivo Y300c: वीवो का नया फोन, 6500mAh की बैटरी, 50MP मेन कैमरा, 12GB रैम
-
 Realme Narzo 80 Lite 5G जल्द भारत में लॉन्च होगा, 6000mAh बैटरी और दमदार फीचर्स के साथ कीमत ₹10,000 से कम
-
 ये तीन स्मार्टफोन, जो अगले हफ्ते आने वाले हैं, 6000mAh बैटरी वाला सबसे सस्ता 5G फोन भी शामिल हैं
-
 PhonePe के जरिए अब फीचर फोन से होगा UPI पेमेंट, स्मार्टफोन की जरूरत नहीं
-
 Motorola का धमाका: 50MP सेल्फी कैमरा और AI कुंजी वाले रफ एंड टफ शॉकप्रूफ फोन
-
 Vivo यूजर्स की मौज: इन पुराने फोन को तगड़ा अपडेट मिलेगा, जो फोन चलाने में अधिक मनोरंजन देगा; सूची देखें
-
 Vodafone Idea यूजर्स के लिए बुरी खबर मिली है! 5G प्रीपेड प्लान्स जल्द ही महंगे होने वाले हैं
-
 Realme का धांसू फोन ₹10,000 से कम में आ रहा है, 6000mAh बैटरी, 50MP कैमरा जैसे प्रीमियम फीचर्स के साथ
-
 सेल शुरू! Motorola का नया फोन, दो डिस्प्ले और AI फीचर्स से सबका ध्यान खींचेगा
-
 Samsung Galaxy S25 Ultra: 14 जून तक ₹12,000 की छूट पर Samsung का 200MP कैमरा और 12GB रैम फोन मिलेगा
-
 Motorola Edge 50 Fusion: कर्व्ड डिस्प्ले वाले मोटोरोला वॉटरप्रूफ फोन की कीमत फिर से घटी, 4 हजार रुपये से कम हुई